
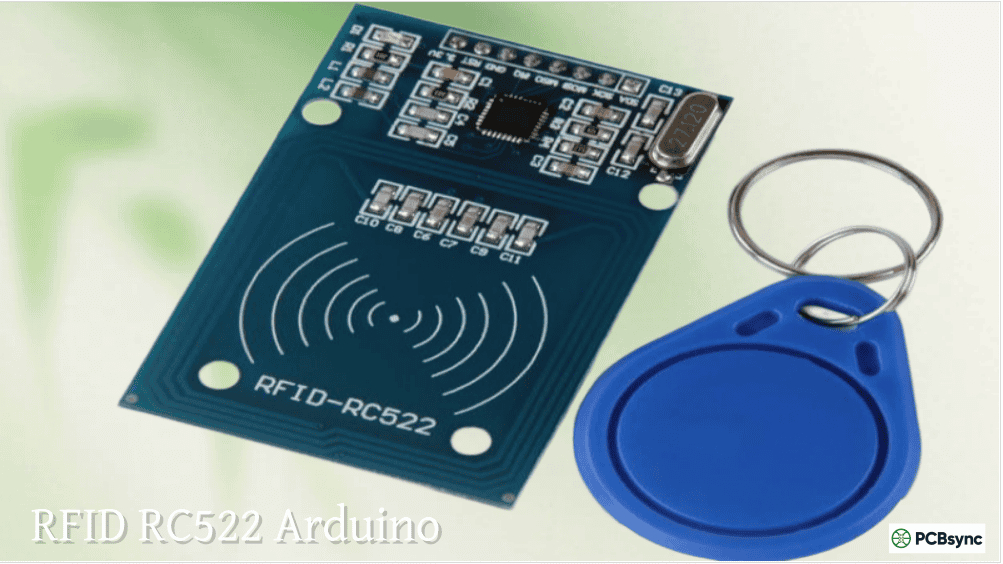
想做门禁卡刷卡开门,RC522 大概是最便宜的一块敲门砖:几十块钱一套,带一张 MIFARE 白卡和一个钥匙扣卡,用的还是写字楼门禁同款的 13.56MHz 技术。不过网上很多教程只教"插上线、跑个例程",真到自己搭门禁时,光一个供电问题就能卡一晚上。这篇就把从接线、读卡到做一套刷卡门禁的完整路子理一遍,顺便把新手最容易踩的坑都标出来。
先认识 RC522:它到底是个啥
RC522 主控是 NXP 的 MFRC522 芯片,一块 40mm×60mm 的小板,工作频率 13.56MHz,走 ISO/IEC 14443A 协议,支持 MIFARE 和 NTAG 卡。它不只是"能感应到卡",还能读 UID、做密钥认证、往卡里写数据,这三样凑齐才玩得起门禁。
套件里的 MIFARE Classic 1K 卡有 1024 字节存储,分成 16 个扇区,每扇区 4 块、每块 16 字节,每扇区最后一块是密钥和权限位,写数据要绕开这些块。官方参数里读卡距离标的是 5-7cm,工作电流 13-26mA,休眠不到 80µA,这个功耗水平用电池供电也撑得住。
原理简单说:模块天线持续发 13.56MHz 载波,卡靠近后靠场里的电磁波"隔空取电"活过来,再用负载调制把数据反送回来。整套认证、选卡、传数据的流程在毫秒级完成,所以体感就是"一贴就响"。
接线:SPI 引脚一根都不能错
RC522 和 Arduino Uno/Nano 走 SPI 通信,8 根线这样接:VCC 接 3.3V(注意,不是 5V);GND 接地;RST 接 D9;SDA/SS 接 D10;MOSI 接 D11;MISO 接 D12;SCK 接 D13;IRQ 可以不接。
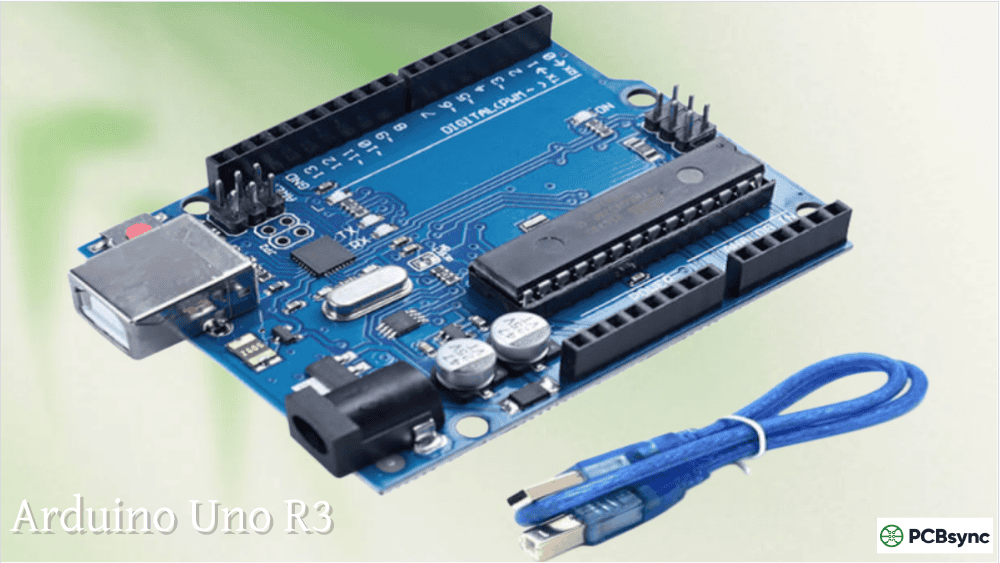
这里有个硬规矩:MISO、MOSI、SCK 必须接 Arduino 的硬件 SPI 引脚,Uno 上就是 11、12、13,换板子要查对应板的 SPI 位置;只有 RST 和 SDA/SS 这两根能随代码里的宏定义自由换脚。用 Mega 的话 SPI 在 50-53 脚。ESP32 用户接法也不同:RST 走 GPIO17、SDA 走 GPIO21、MISO/MOSI/SCK 走 19/23/18。
供电是最大的坑:3.3V 和 5V 之争
VCC 这条腿没有争议:MFRC522 数据手册写明供电 2.5V 到 3.3V,接 5V 就是永久性损坏,永远接 Arduino 的 3.3V 输出。
有争议的是逻辑脚。不少教程声称 MISO、MOSI 这些引脚"5V 容忍",但翻 NXP 数据手册,绝对最大输入电压是 VDD+0.5V,3.3V 供电下安全上限就是 3.8V,5V 明确超规格。实际折腾里很多人直连 5V 逻辑也能跑好几个月甚至几年不出事,所以这个东西就成了社区老梗。
我的看法是:烧着玩、几块钱的模块,直连赌一把无可厚非;想让它长期稳定上岗,三选一——最简单是 1kΩ+2kΩ 电阻分压,把 5V 拉到约 3.3V;最省心是 BSS138 那类双向电平转换模块;最彻底是直接用 3.3V 逻辑的板子,比如 Pro Mini 3.3V 版、Due 或 Zero,连转换都省了。
还有一个隐性坑:RC522 发射射频时电流是脉冲式的,面包板供电不稳就会出现"偶尔读不到、读得断断续续"。标准解法是在模块 VCC 和 GND 之间并一颗 10µF 电解电容,再紧贴模块引脚加一颗 0.1µF 陶瓷电容,读卡成功率会明显上台阶。
装库和读卡:三分钟看到第一串 UID
库用 GitHub 上 miguelbalboa 维护的 MFRC522 库,最方便的装法是在 Arduino IDE 里打开"项目→加载库→管理库",搜 MFRC522,装那个作者是 GithubCommunity 的,装完在"文件→示例→MFRC522"里能看到 DumpInfo 等一排例程就说明装对了。
先用最基本的读 UID 例程验证硬件,代码如下:
#include "SPI.h"
#include "MFRC522.h"

#define RST_PIN         9
#define SS_PIN          10

MFRC522 mfrc522(SS_PIN, RST_PIN);

void setup() {
  Serial.begin(9600);
  while (!Serial);    // Wait for serial port to connect
  SPI.begin();
  mfrc522.PCD_Init();
  Serial.println("Scan an RFID tag to read its UID...");
}

void loop() {
  // Look for new cards
  if (!mfrc522.PICC_IsNewCardPresent()) {
    return;
  }
  // Select one of the cards
  if (!mfrc522.PICC_ReadCardSerial()) {
    return;
  }
  // Display UID
  Serial.print("Card UID: ");
  for (byte i = 0; i < mfrc522.uid.size; i++) {
    Serial.print(mfrc522.uid.uidByte[i] < 0x10 ? " 0" : " ");
    Serial.print(mfrc522.uid.uidByte[i], HEX);
  }
  Serial.println();
  // Halt PICC
  mfrc522.PICC_HaltA();
  // Stop encryption on PCD
  mfrc522.PCD_StopCrypto1();
  delay(1000);
}
烧录后打开串口监视器,波特率选 9600,把卡贴上去就能看到一串十六进制 UID。几个函数的分工记一下:PICC_IsNewCardPresent() 查有没有新卡进感应区,PICC_ReadCardSerial() 把 UID 读进来,PICC_HaltA() 让卡进入暂停态不再重复响应,PCD_StopCrypto1() 关掉读写器侧的加密。新手最常犯的不是代码错,而是串口监视器波特率没对上 9600,屏幕上只有一堆乱码。
刷卡门禁:绿灯放行、红灯拒绝
在读卡的基础上加 UID 白名单比对和两颗 LED,就是一套能用的门禁雏形。绿灯接 D7、红灯接 D8,代码如下:
#include "SPI.h"
#include "MFRC522.h"

#define RST_PIN         9
#define SS_PIN          10
#define GREEN_LED       7
#define RED_LED         8

MFRC522 mfrc522(SS_PIN, RST_PIN);

// Authorized UIDs (replace with your card UIDs)
String authorizedUIDs[] = {
  "1A 7C 78 30",
  "CC A3 16 B2"
};

void setup() {
  Serial.begin(9600);
  SPI.begin();
  mfrc522.PCD_Init();
  pinMode(GREEN_LED, OUTPUT);
  pinMode(RED_LED, OUTPUT);
  Serial.println("RFID Access Control System Ready");
}

void loop() {
  // Reset LEDs
  digitalWrite(GREEN_LED, LOW);
  digitalWrite(RED_LED, LOW);

  // Look for new cards
  if (!mfrc522.PICC_IsNewCardPresent()) {
    return;
  }
  if (!mfrc522.PICC_ReadCardSerial()) {
    return;
  }

  // Read UID and convert to string
  String content = "";
  for (byte i = 0; i < mfrc522.uid.size; i++) {
    content.concat(String(mfrc522.uid.uidByte[i] < 0x10 ? " 0" : " "));
    content.concat(String(mfrc522.uid.uidByte[i], HEX));
  }
  content.toUpperCase();

  // Remove leading space
  content = content.substring(1);

  // Check authorization
  bool authorized = false;
  for (int i = 0; i < sizeof(authorizedUIDs)/sizeof(authorizedUIDs[0]); i++) {
    if (content == authorizedUIDs[i]) {
      authorized = true;
      break;
    }
  }

  // Display result
  if (authorized) {
    Serial.println("Access GRANTED");
    digitalWrite(GREEN_LED, HIGH);
    delay(3000);
  } else {
    Serial.println("Access DENIED");
    Serial.print("Unknown UID: ");
    Serial.println(content);
    digitalWrite(RED_LED, HIGH);
    delay(3000);
  }

  mfrc522.PICC_HaltA();
  mfrc522.PCD_StopCrypto1();
}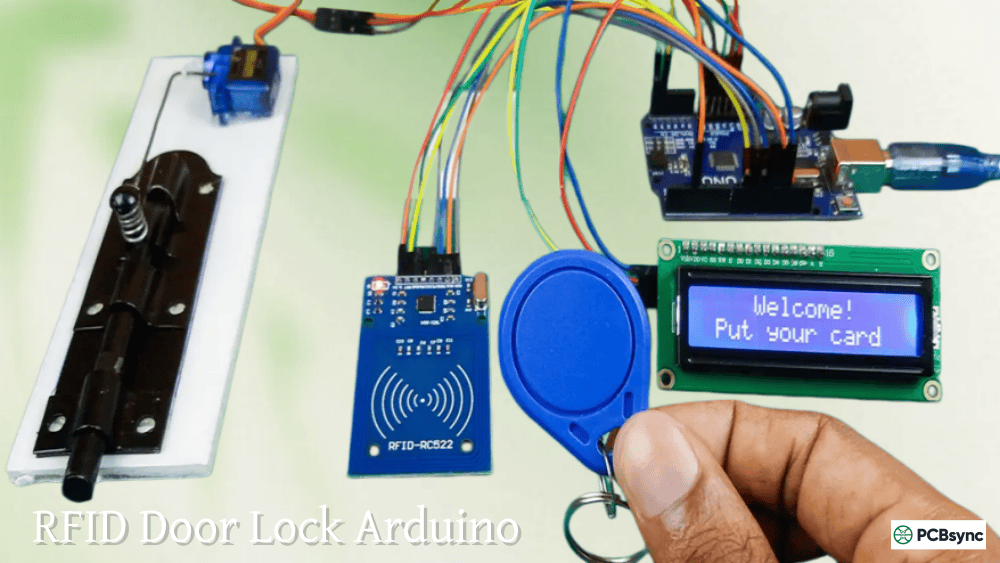
authorizedUIDs 数组里的两串 UID 是示例,先烧上面的读卡例程,把你自己每张卡的 UID 从串口抄下来替换进去,再烧这段。想升级成"真门禁",再加一块 0x27 地址的 16x2 I2C 液晶做提示,加一颗 SG90 舵机模拟锁舌——舵机千万别从 Arduino 5V 脚直接取电,要外接电源并把地线共地,不然舵机一转整板就复位。
往卡里写数据:电卡和配置存储的玩法
RC522 也能写 MIFARE Classic 卡,做电子钱包、存配置都行。写卡的套路是先用密钥认证再写块:默认密钥是全 FF(FFFFFFFFFFFF),数据块要一次写满 16 字节。块号选 4 到 6 这类普通数据块最安全,块 0 是厂商数据区别碰,每扇区的尾块存着密钥也别动。写之前必须 PCD_Authenticate 认证通过,否则 MIFARE_Write 会直接报认证失败。有一类卡被永久写保护,换张卡试就知道是卡的问题还是代码的问题。
读不出来、距离短、UID 乱码,逐个对症
烧录成功但刷卡没反应,按顺序查:VCC 是不是真接在 3.3V 上;MISO、MOSI、SCK 是不是都在硬件 SPI 脚;代码里 RST_PIN 和 SS_PIN 是不是和实物一致;最后直接烧示例里的 DumpInfo,它会把模块固件版本都吐出来,连版本号都没有基本就是接线或供电问题。
只能在 1cm 内勉强读到,多半是供电跌落或者干扰:加前面说的去耦电容,VCC/GND 用短粗线,模块离 WiFi 模块、电机这类干扰源远一点,刷卡时让卡面和天线平行、对准天线中心。便宜卡的线圈质量差也是常见原因,换张好卡对比一下就清楚。
UID 显示乱码或不对,重点查字节序和十六进制格式化:小于 0x10 的字节要补前导零,比对前统一转大写、去掉首尾空格。白名单比对建议把串口里读到的 UID 和预期 UID 打印出来逐字符对,九成"莫名拒卡"都是字符串比较上差了个空格。
安全方面要有预期:MIFARE Classic 用的 CRYPTO1 加密早有已知漏洞,能被克隆,家里门、社团签到这类场景够用,门禁真要管钱管门禁安全就得上 DESFire 或 NTAG 这类带 AES 的卡,再配合服务端校验做第二道保险。
总结
RC522 这套东西便宜到不像话,但"能跑例程"和"稳定当门禁用"之间隔着的正是供电稳定性、电平匹配和字符串比对这些细节。把 3.3V 这条红线记住,把去耦电容加上,把 UID 比对写干净,这块小板子就能在办公室门禁、签到系统、会员验证这些场景里顶很久。照着上面的顺序来,新手在每一步该卡在哪、怎么解,这回心里应该有数了。










串口波特率那个坑我踩过,盯了半小时代码,结果是监视器忘了切 9600,尴尬。
LED 版打算周末带娃搭一个,刷卡开门再加个舵机,仪式感直接拉满。
这套讲得挺全的,尤其是供电那段。我去年做的门禁就是吃了这个亏:VCC 老老实实接了 3.3V,逻辑脚直连 5V 跑了半年没事,结果后来开始随机掉卡,加了 BSS138 电平转换才彻底稳。新手真别省那几块钱的转换模块,还有 10µF 去耦电容一定要加,读卡成功率差太多了。
涨知识了,原来 5V 容忍是数据手册里没写的事,难怪有人说能直连有人说烧板。